


Sommaire
L’authentification multifacteur (MFA)
Présentation générale
L’authentification multifacteur (MFA) ajoute une deuxième couche de protection lorsque vous vous connectez à Auriga. Après avoir saisi vos identifiants, vous confirmez votre identité à l’aide d’un code à usage unique. Ainsi, un mot de passe volé ou deviné ne suffit pas à lui seul pour accéder à votre compte.
Qui peut utiliser la MFA
La MFA s’applique à tous les utilisateurs Auriga configurés dans le système de gestion des utilisateurs basé sur les rôles. Aucune autorisation spécifique n’est requise pour l’utiliser.
Pour plus d’informations sur les rôles des utilisateurs, consultez l’article Gestion des utilisateurs basée sur les rôles (RBUM).
Concepts clés
Authentification : processus permettant de vérifier l’identité d’un utilisateur. Elle peut reposer sur quelque chose que vous connaissez (mot de passe ou code PIN), quelque chose que vous possédez (smartphone ou clé de sécurité) ou quelque chose qui vous caractérise (empreinte digitale ou reconnaissance faciale).
Authentification multifacteur (MFA) : méthode d’authentification combinant au moins deux types de facteurs différents.
OTP (mot de passe à usage unique) : code à usage unique envoyé pour confirmer votre identité.
Contexte de confiance : Auriga prend en compte votre localisation approximative ainsi que l’appareil utilisé. Une connexion depuis un appareil ou un emplacement inhabituel peut déclencher une vérification supplémentaire.
Méthodes de vérification
| Méthode | Disponibilité |
|---|---|
| Code OTP par e-mail | Disponible |
| Code OTP par SMS | Disponible |
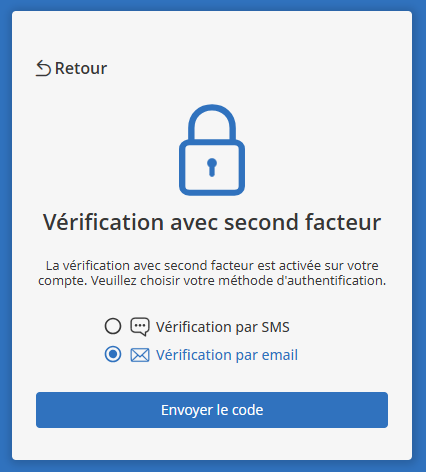
Connexion avec un code reçu par e-mail
- Saisissez votre nom d’utilisateur et votre mot de passe.
- Choisissez la vérification par e-mail.
- Auriga envoie un code de vérification à l’adresse e-mail enregistrée sur votre compte.
- Saisissez le code sur l’écran de vérification pour terminer la connexion.
Connexion avec un code reçu par SMS
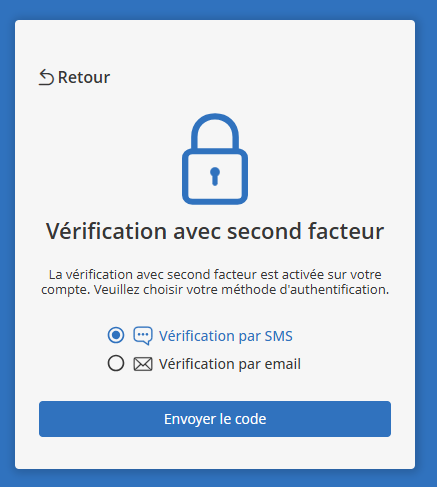
- Saisissez votre nom d’utilisateur et votre mot de passe.
- Choisissez la vérification par SMS.
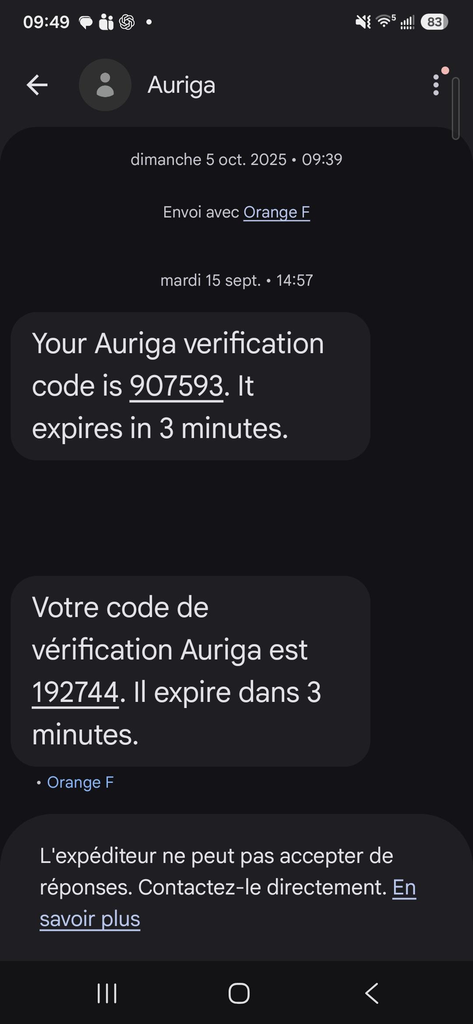
- Auriga envoie un code de vérification par SMS au numéro de téléphone enregistré sur votre compte.
- Saisissez le code sur l’écran de vérification pour terminer la connexion.
La vérification par SMS n’est disponible que si :
- un numéro de téléphone a été enregistré dans votre profil utilisateur par votre administrateur utilisateur ; et
- votre numéro appartient à un pays où la vérification par SMS est prise en charge.
Si la vérification par SMS n’est pas disponible, utilisez la vérification par e-mail.
Le numéro de téléphone mobile de l’utilisateur ne peut être modifié que par un utilisateur disposant de droits d’administrateur. Pour changer votre numéro de téléphone mobile, veuillez contacter l’administrateur de votre compte.
Durée de validité des sessions et des mots de passe
| Élément | Validité |
|---|---|
| Jeton d’accès | 1 heure |
| Jeton de rafraîchissement | 7 jours |
| Mot de passe | 365 jours (pour les utilisateurs activés depuis le 1er janvier 2025) |
Lorsque votre mot de passe expire, il vous sera demandé de le réinitialiser lors de votre prochaine connexion.
Questions fréquentes
Je n’ai pas reçu mon code de vérification. Que faire ?
Si vous avez choisi l’e-mail, vérifiez votre dossier de courriers indésirables. Si vous avez choisi le SMS, vérifiez que votre téléphone dispose d’une couverture réseau et que votre administrateur a enregistré le bon numéro. Vous pouvez également demander un nouveau code ou utiliser l’autre méthode de vérification.
Pourquoi ne puis-je pas choisir la vérification par SMS ?
La vérification par SMS n’est pas disponible si aucun numéro de téléphone n’est enregistré sur votre compte ou si votre pays n’est pas encore pris en charge. Demandez à votre administrateur utilisateur de vérifier vos informations ou utilisez la vérification par e-mail.
Pourquoi me demande-t-on un code alors que je viens de me connecter ?
Une vérification supplémentaire peut être demandée lorsqu’Auriga détecte un nouvel appareil, un emplacement inhabituel ou lorsque votre session a expiré.
Auriga protège-t-il contre les tentatives répétées de connexion échouées ?
Oui. Les mécanismes de protection incluent un verrouillage temporaire du compte, une limitation du nombre de tentatives et l’affichage d’un captcha après plusieurs échecs.
La MFA est-elle disponible pour les accès API ?
L’accès API fonctionne différemment de la connexion d’un utilisateur humain. Pour les utilisateurs API, nous proposons généralement une authentification par TLS mutuel (mTLS). Contactez votre représentant Transatel afin de définir la configuration la mieux adaptée à votre intégration.